Caricamento player
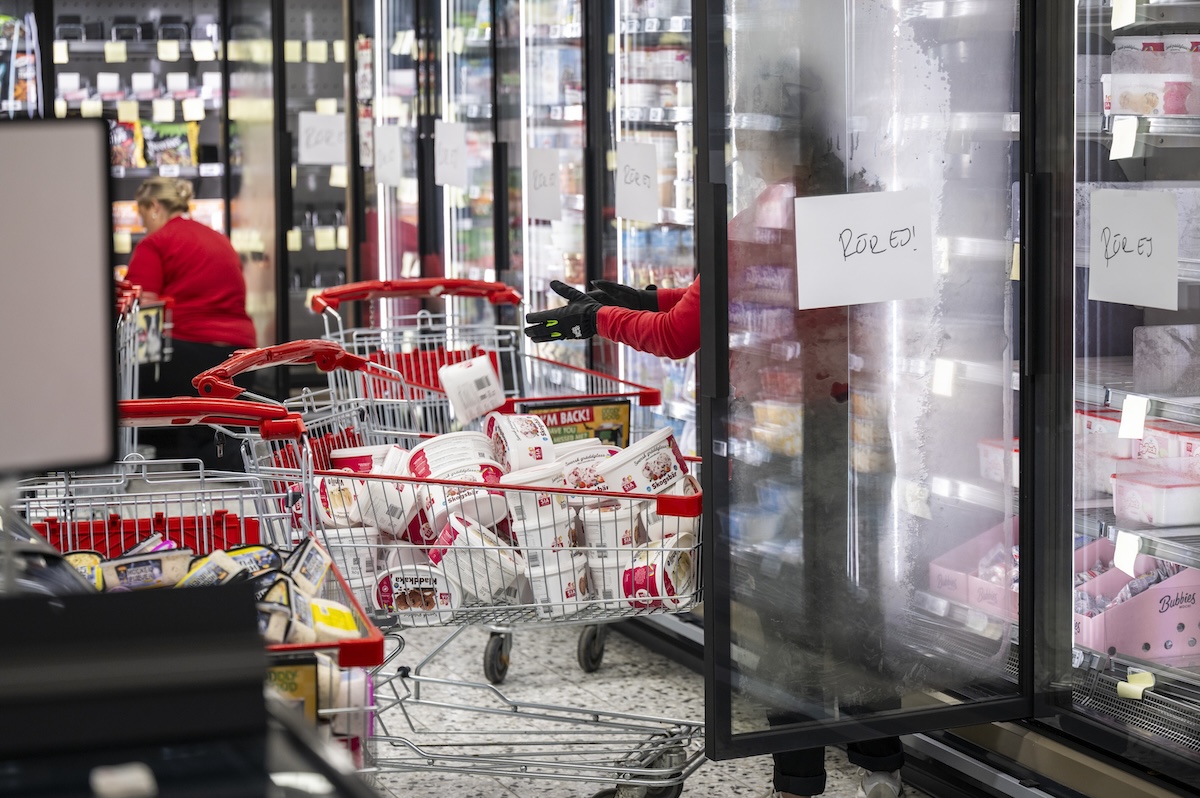
C’è un detto diffuso tra chi si occupa di sicurezza informatica, secondo il quale «tutto quello che può essere hackerato, sarà hackerato» e gli eventi dell’ultimo mese sembrano averlo dimostrato. Il 12 ottobre i sistemi di refrigerazione di circa settecento supermercati francesi sono stati colpiti da un attacco informatico; nelle settimane successive attacchi simili si sono verificati in altri paesi europei, tra cui l’Italia, e hanno colpito anche alcuni impianti per la raccolta del sangue in Francia.
Oltre a causare danni economici e sociali, questi attacchi hanno suscitato preoccupazioni sul fatto che qualcosa di simile possa accadere anche a molti altri sistemi o settori che, anche se non strettamente informatici, per qualche motivo sono collegati a Internet e per questo vulnerabili.
C’è chi sospetta che gli attacchi delle ultime settimane possano avere un responsabile comune: giovedì, due gruppi di hacker filorussi, NoName057(16) e Z-Pentest, li hanno rivendicati, anche se per ora senza fornire prove. I due gruppi erano stati citati a ottobre dalla società di cybersicurezza Forescout in relazione ad almeno venti attacchi simili, su scala minore, che avevano interessato «magazzini, vinerie e supermercati europei».
Il fatto che gli attacchi si siano intensificati nelle ultime settimane ha fatto sospettare che a renderli possibili siano stati strumenti di intelligenza artificiale (AI), in particolare gli agenti, sistemi in grado di compiere azioni per conto degli utenti. Per quanto se ne sa, però, questi ultimi attacchi ai supermercati non sono state operazioni d’altissimo livello: nella maggior parte dei casi gli hacker hanno sfruttato apparecchiature vecchie, che da tempo non ricevevano gli aggiornamenti di sicurezza necessari ed erano quindi più vulnerabili.
A essere colpiti non sono stati i singoli frigoriferi (che non sono direttamente connessi online) ma il dispositivo con cui si gestiscono i sistemi di refrigerazione nella grande distribuzione organizzata. Si tratta di un computer chiamato “controllore”, che può essere azionato, a seconda dei casi, di persona oppure da remoto. Nel caso dell’accesso da remoto, il controllore dev’essere collegato a Internet, cosa che lo espone a eventuali rischi.
Trovare informazioni sui sistemi collegati al web non è difficile, tantomeno per un hacker esperto. Usando Shodan, un motore di ricerca che indicizza i dispositivi connessi a Internet, Forescout ha identificato poco meno di 13mila servizi di gestione della refrigerazione online in 99 paesi e territori. I paesi con più dispositivi esposti erano Francia e Italia.
Una ricerca simile è un buon punto di partenza per chi vuole capire quali dispositivi manomettere o sabotare, sulla base dei sistemi di sicurezza che usano. Spesso le password richieste da questi sistemi erano deboli o facilmente ottenibili; in alcuni casi, non erano nemmeno previste. In generale, gli hacker hanno potuto contare su macchine vecchie, nelle quali era installato software non aggiornato.
La relativa facilità con cui è possibile hackerare un servizio non protetto connesso al web è nota da tempo e l’aumento dei dispositivi collegati a Internet degli ultimi anni ha moltiplicato le possibili “falle” informatiche. Uno dei casi più noti è Mirai, un malware, cioè un programma pensato per danneggiare, controllare o spiare gli utenti, che nel 2016 si diffuse tra migliaia di dispositivi. Mirai puntava in particolare al cosiddetto “Internet delle cose”, ovvero i prodotti d’uso comune che si collegano online, come videocamere di sorveglianza e router.
Nel 2021 l’esercito statunitense ordinò ai suoi dipendenti di disattivare i dispositivi connessi a Internet (smartwatch, console per videogiochi, stampanti e persino smart tv) quando lavoravano da casa. Lo scorso aprile il National Cyber Security Centre (NCSC), l’agenzia per la cybersicurezza del Regno Unito, ha raccomandato alle aziende di potenziare i controlli di sicurezza per fare fronte a una serie di attacchi da parte di hacker cinesi, che sfruttano sempre più spesso i dispositivi collegati a Internet, come stampanti e router di casa, per mascherare i loro spostamenti e rendere più difficile risalire all’origine di un attacco informatico.
Finché un dispositivo è aggiornato, comunque, è al sicuro dalle vulnerabilità più note: secondo Alessandro Brighente, ricercatore di cybersicurezza presso l’Università degli Studi di Padova, a preoccupare sono invece i dispositivi che vengono installati da aziende e privati che poi smettono di aggiornarli o non li sostituiscono con modelli nuovi quando diventano troppo vecchi per poter ricevere gli aggiornamenti di sicurezza. Uno dei supermercati attaccati nelle ultime settimane usava un controllore che non riceveva supporto tecnico dal maggio del 2021, cosa che lo ha reso un bersaglio facile.
In generale, è consigliabile attivare dalle impostazioni dei dispositivi l’aggiornamento automatico, in modo che scarichino sempre le “patch” (gli aggiornamenti che “tappano” le falle) non appena vengono rese pubbliche.
Tuttavia, anche un dispositivo aggiornato correttamente rimane esposto ad alcune vulnerabilità, in particolare quelle “zero-day”: sono falle di cui nessuno, nemmeno chi ha sviluppato il software, conosce ancora l’esistenza, e contro le quali quindi non ci sono contromisure. Le “zero-day” sono vulnerabilità pericolose ma anche piuttosto rare, perché trovarle richiede molto tempo e competenze specifiche.
Il progresso nel settore dell’AI sta cambiando anche questo. Negli ultimi mesi aziende come OpenAI e Anthropic hanno presentato modelli in grado di individuare vulnerabilità inedite in software in uso da decenni, rendendo la ricerca di falle zero-day molto più rapida ed economica. Per dare un’idea, secondo l’investitore Paul Kedrosky il 5,2 per cento di tutte le vulnerabilità gravi scoperte finora è stato identificato nel solo mese di ottobre. Nel frattempo, il numero mensile di tentativi di attacco è più che raddoppiato rispetto al 2023.
L’avvento di AI avanzate ha cambiato per sempre sia il mondo dell’hacking che quello della cybersicurezza. Il fatto che le AI siano tanto capaci di individuare falle sfuggite agli esseri umani può essere sfruttato dagli hacker malevoli (o “black hat”) ma anche dagli sviluppatori che si occupano di rendere i sistemi più sicuri. Infine, le AI possono essere a loro volta bersagli sensibili degli hacker, visto che sempre più processi industriali sono controllati da algoritmi di intelligenza artificiale, che possono quindi essere sabotati.