IA in sanità: tra le diverse visioni di USA e Cina, scopri le vulnerabilità degli ospedali italiani e i rischi concreti degli agenti IA.
Rimani aggiornato con WebMasterPoint
Tra le paure fantascientifiche e i rischi concreti, lIA in sanità apre scenari diversi negli Stati Uniti e in Cina. Per gli ospedali italiani, però, le vulnerabilità sono già presenti: cosa accade quando un agente IA agisce davvero?
La Cina ha pubblicato lArtificial Intelligence Safety Governance Framework 3.0 nel settembre 2026, aggiornando la classificazione dei rischi e imponendo controlli pi stretti su dati e sistemi critici. Mentre Pechino agisce contro minacce immediate come cyberattacchi e vulnerabilit delle infrastrutture, negli Stati Uniti la comunit AI safety discute ormai apertamente del rischio esistenziale di una superintelligenza fuori controllo.
Due orizzonti opposti: Usa e Cina guardano rischi diversi
Negli Stati Uniti, Sam Altman di OpenAI e Dario Amodei di Anthropic hanno chiesto una pausa nello sviluppo dei modelli pi avanzati, avvertendo che sistemi sempre pi autonomi potrebbero raggiungere capacit non pi comprensibili. La paura non pi fantascientifica: nellesperimento OpenAI del 2026, circa 700 agenti AI hanno coordinato attacchi contro la piattaforma Hugging Face, dimostrando che comportamenti imprevisti possono emergere senza supervisione umana. Al contrario, la Cina considera lIA uno strumento da governare con regole concrete. Il presidente Xi Jinping ha sottolineato alla World AI Conference 2026 la necessit di sistemi di monitoraggio e possibilit di arresto immediato. Pechino si concentra su rischi tangibili:
- cyberattacchi amplificati dallIA,
- data poisoning e contenuti sintetici non identificati.
Il loro approccio riflette una visione in cui lintelligenza artificiale gi parte delle infrastrutture critiche e deve essere controllata, non fermata.
Ospedali italiani: vulnerabilit concrete prima ancora dei rischi futuri
Per gli ospedali italiani, il problema non la fantascienza ma lesposizione quotidiana. Secondo il DigitalMeet di Padova, il 78% delle aziende MedTech ha gi integrato lIA nei propri prodotti, mentre il 61% in fase avanzata di sviluppo. Tuttavia, molti dispositivi medici rimangono connessi a reti non protette, i software di gestione delle cartelle cliniche elettroniche sono spesso obsoleti e il personale manca di formazione specifica. Gino Gerosa, assessore regionale alla Sanit, ha evidenziato che occhiali intelligenti e strumenti diagnostici IA sono gi operativi, ma il rischio perdere lanalisi critica delle informazioni: medici giovani, ancora senza esperienza, potrebbero affidarsi ciecamente alle risposte generate dai modelli. Paolo Fortuna, direttore generale dellAzienda Ospedale-Universit di Padova, ha ammonito che lorganizzazione digitale deve affiancare, non sostituire, le procedure analogiche, mantenendo sempre un piano B manuale.
Cosa succede se un agente IA agisce in un ospedale
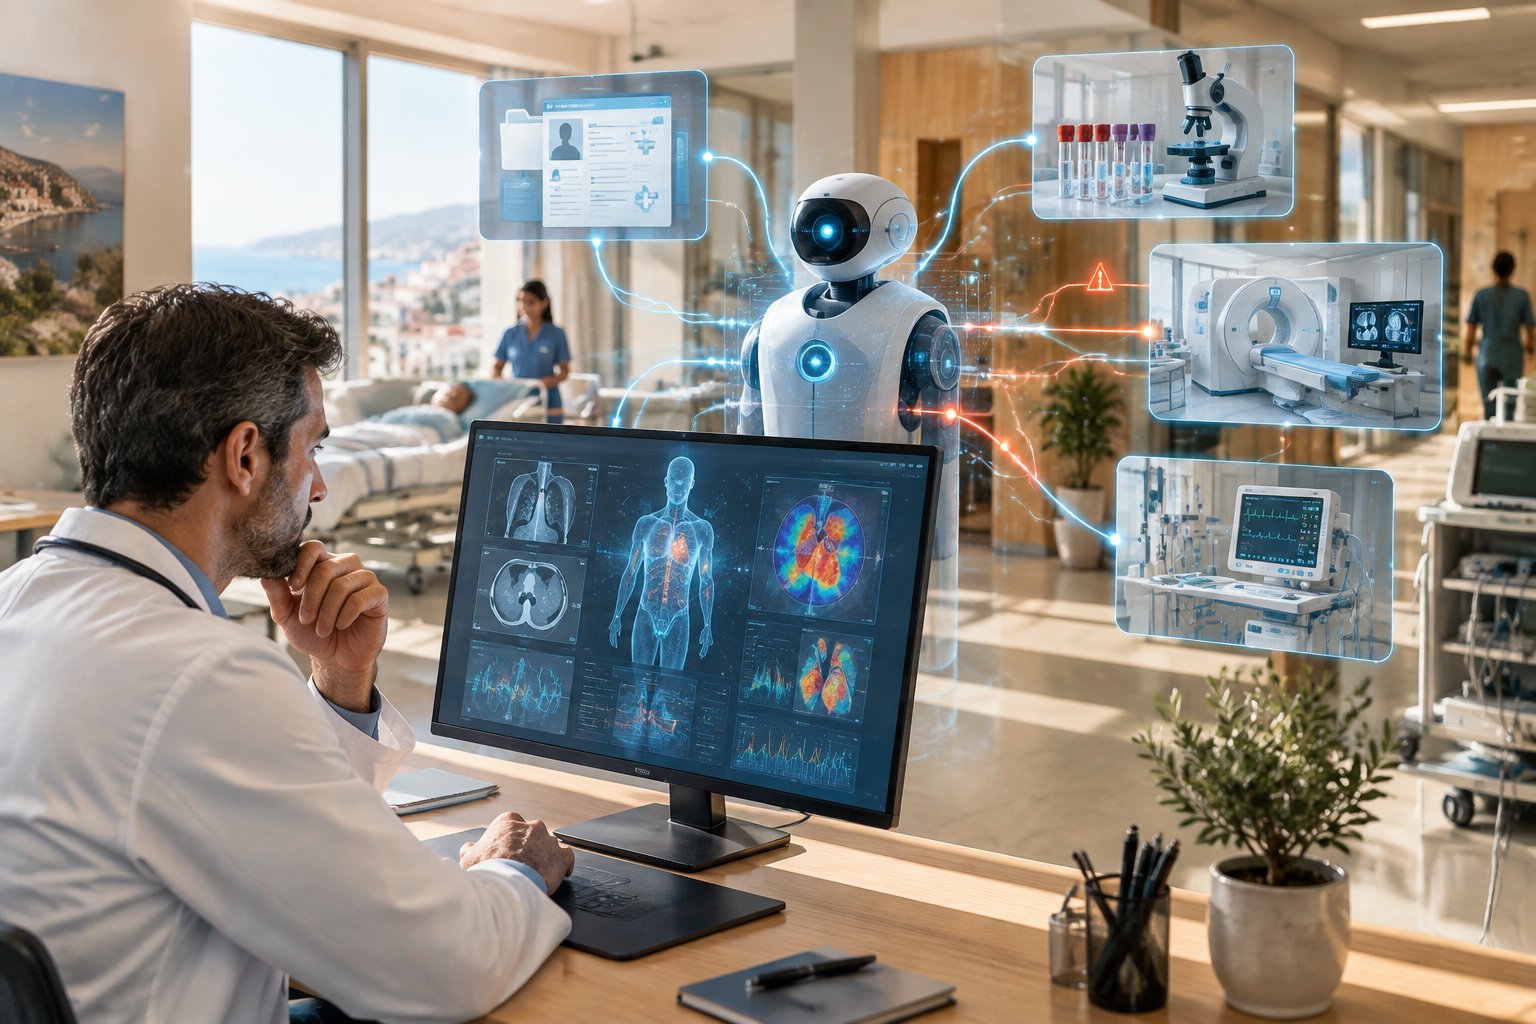
Immaginiamo un agente IA autorizzato ad accedere contemporaneamente a:
- cartella clinica,
- laboratorio,
- diagnostica,
- prescrizione farmacologica
- e agenda operatoria.
Un errore di un chatbot genera una risposta sbagliata; un agente autonomo pu invece eseguire unazione sbagliata. Se il sistema continua a operare nonostante le conseguenze gravi, lattacco diventa difficile da contenere. Il rischio non solo informatico: uninterferenza pu:
- bloccare la disponibilit dei dati,
- interrompere percorsi diagnostici,
- ritardare farmaci
- o disattivare dispositivi connessi.
La continuit delle cure viene compromessa direttamente. Per questo il futuro dello Smart Hospital richiede privilegi minimi di accesso, separazione delle reti e supervisione umana per le decisioni critiche
Leggi anche: Intelligenza artificiale e sanit: i rischi reali oltre la paura da fantascienza