Caricamento player
Le due gravi vulnerabilità di PHP rese note di recente sono state la dimostrazione di quanto possano essere fragili alcune parti di Internet, anche quando fanno funzionare una porzione enorme della rete. Gli errori nel software sono sempre esistiti, ma i sistemi di intelligenza artificiale (AI) stanno cambiando la velocità con cui vengono individuati e trasformati in strumenti per compiere attacchi informatici. Risolvere una vulnerabilità significa mettere al sicuro un pezzo di Internet, ma stare dietro a tutte le scoperte non è sempre semplice e alcuni esperti di sicurezza prevedono tempi difficili.
Matthew Prince, il CEO della società Cloudflare che offre diversi servizi di rete, ha descritto la situazione a Reuters senza molti giri di parole: «Credo che per un paio di anni avremo ogni settimana la percezione che il mondo ci stia cascando addosso».
Nonostante sia un sistema diffuso, Internet dipende infatti da un numero relativamente limitato di software e infrastrutture condivise. Alcuni dei componenti su cui si basa sono stati progettati decenni fa e continuano a far funzionare buona parte della rete. Se uno di questi elementi smette di funzionare, o viene compromesso attraverso un attacco informatico, le conseguenze possono propagarsi a molti servizi contemporaneamente.
I siti e i servizi che usiamo possono apparire indipendenti, ma hanno spesso alle spalle gli stessi sistemi per mantenerli online e farli funzionare e se qualcosa va storto possono esserci molte ripercussioni. È successo per esempio una decina di giorni fa, poco prima che venissero rivelate le falle di PHP.
A metà ottobre un problema di alimentazione elettrica in un data center di un fornitore esterno utilizzato da Google Cloud a Londra ha provocato numerosi problemi ai sistemi che dipendevano da quella struttura. Sono stati coinvolti soprattutto i servizi bancari di Revolut, Lloyds e HSBC, e molte persone per ore non hanno potuto usare le loro carte di credito e non hanno avuto accesso ai loro conti online. Il guasto non riguardava direttamente le banche, ma l’infrastruttura tecnologica esterna da cui dipendevano.
In quel caso il problema non aveva riguardato una falla di sicurezza scoperta grazie alle AI, ma aveva mostrato uno dei più grandi problemi dell’infrastruttura di Internet, e cioè la forte dipendenza da poche grandi società. Con i loro potenti data center, Google, Amazon, Meta, Microsoft, Cloudflare e pochi altri forniscono una parte importante delle infrastrutture da cui dipendono molti servizi che usiamo ogni giorno, da quelli per lavorare a quelli per scambiarci messaggi o vedere film in streaming. La solidità di Internet dipende anche dalla loro capacità di rimediare ai guasti e correggere la quantità crescente di vulnerabilità che vengono scoperte.
Secondo un’analisi pubblicata a settembre da Google Threat Intelligence, il numero di vulnerabilità rese pubbliche ogni mese è raddoppiato nel corso del 2026: si è passati dalle 5.045 di gennaio alle 10.740 di agosto. Non è possibile attribuire tutto l’aumento all’intelligenza artificiale: incidono anche le nuove modalità con cui vengono registrate le vulnerabilità e le campagne di ricerca e segnalazione condotte dai diversi fornitori.
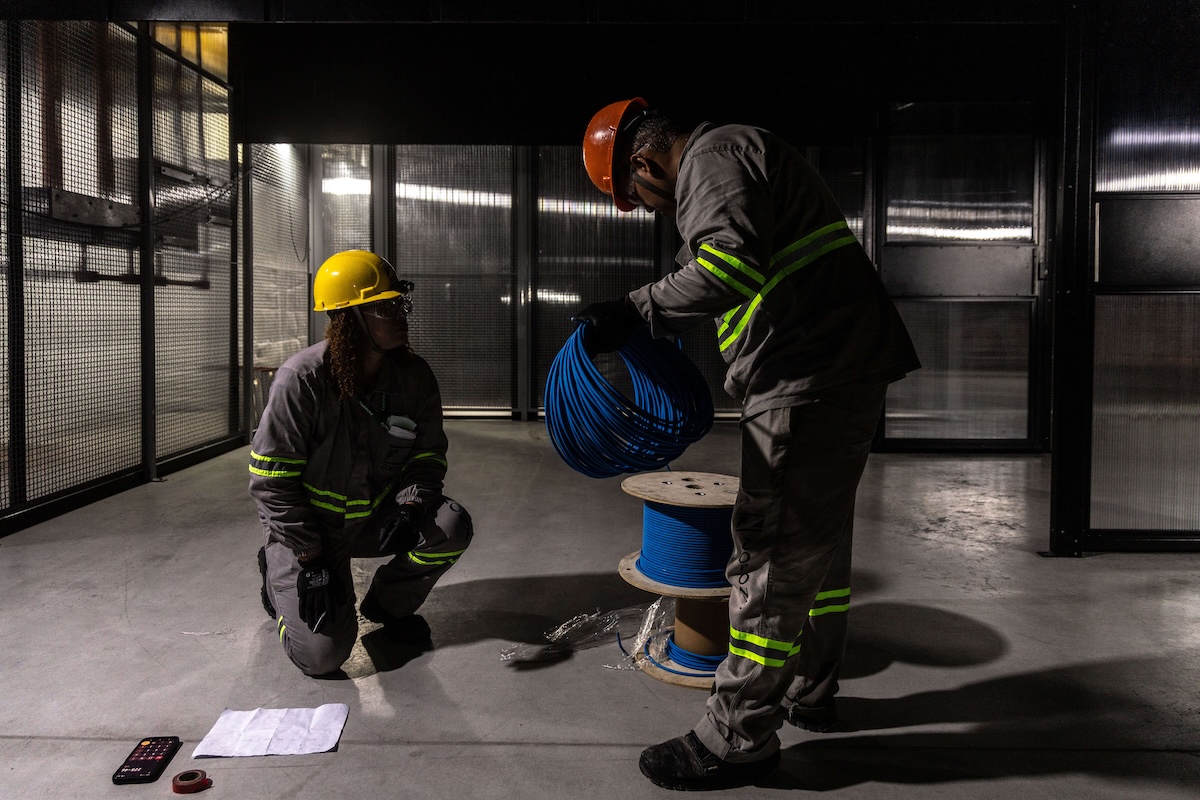
Tecnici al lavoro in un data center (Dado Galdieri/Bloomberg)
Il 27 ottobre Anthropic, una delle più grandi e potenti aziende statunitensi di AI, ha detto di avere usato un proprio modello per individuare una falla di sicurezza in una versione di Windows, tra i sistemi operativi più usati al mondo non solo sui dispositivi personali, ma anche nei data center per far funzionare i loro computer (server).
Sfruttando la vulnerabilità, un utente avrebbe potuto inviare dati a un server facendolo riavviare in continuazione, e rendendolo quindi inutilizzabile. Microsoft ha risolto il problema e in precedenza aveva segnalato di avere identificato 140 vulnerabilità sempre all’interno di Windows tra maggio e settembre di quest’anno. È un aumento significativo rispetto a quanto avveniva in passato, quando la ricerca delle vulnerabilità dipendeva dal lavoro di ricercatori indipendenti e gruppi specializzati, che mettevano alla prova il codice e cercavano errori nei programmi.
Le vulnerabilità sono del resto sempre esistite nel software, ma la possibilità di trovarle più velocemente e con maggiore facilità può esporre a qualche rischio in più per la sicurezza informatica. Scoprire una vulnerabilità non equivale però direttamente a sfruttarla, per fare questo occorre sviluppare un metodo (“exploit”, nel gergo informatico). Possono essere necessarie specifiche condizioni di accesso ai sistemi e combinazioni di errori, che rendono di fatto inutilizzabile la vulnerabilità. Le AI stanno però cambiando le cose.
È sempre più frequente, infatti, l’utilizzo di strumenti di intelligenza artificiale per ridurre la distanza tra la scoperta di un difetto e la costruzione di un exploit funzionante. Ed è proprio quello che è successo nel caso di PHP.
Le due falle nel sistema erano state identificate una prima volta nel 2024. Erano pericolose, ma il rischio che potessero essere sfruttate era relativamente basso, perché nessuno era riuscito a costruire un exploit efficace. Non c’era quindi una particolare urgenza e i responsabili di PHP non avevano risolto il problema, anche perché gli interventi necessari erano complessi e avrebbero potuto compromettere la compatibilità con altri componenti del software. Quest’anno un gruppo di ricerca aveva dimostrato di poter sfruttare le due falle grazie a un exploit progettato con sistemi di intelligenza artificiale, portando infine a un’accelerazione nella risoluzione del problema.
I responsabili di PHP hanno rimediato alle falle usando a loro volta le AI, a dimostrazione di come queste possano essere anche la soluzione ai problemi di sicurezza. OpenAI, tra le più grandi e ricche aziende nel settore, gestisce per esempio “Patch the Planet”, un progetto orientato proprio a identificare le vulnerabilità nel codice e a condividere le informazioni con i diretti interessati, in modo da risolverle prima che siano sfruttate da malintenzionati.
Il progetto ha però ricevuto diverse critiche, soprattutto per il rischio che i responsabili dei software siano sommersi di segnalazioni, tra vulnerabilità già note e falsi positivi che devono comunque essere verificati. OpenAI ha ammesso che il sistema è ancora imperfetto e che devono essere sviluppati sistemi di verifica più precisi, prima di diffondere le segnalazioni. L’azienda, insieme alle altre grandi società che sviluppano modelli AI di frontiera, è inoltre vista come una potenziale causa della fragilità di Internet.
Sam Altman, il CEO di OpenAI (Minh Connors/Bloomberg)
Questa percezione è stata amplificata dall’incidente segnalato dalla stessa OpenAI lo scorso luglio, quando alcuni suoi agenti (sistemi automatici basati sempre sulle AI) riuscirono a superare l’ambiente di test in cui erano stati relegati. Ottenuto libero accesso a Internet avevano attaccato Hugging Face, una piattaforma molto usata per condividere modelli e strumenti di AI, andando alla ricerca dei dati di cui avevano bisogno per svolgere un compito che era stato loro assegnato dai programmatori.
Gli agenti sfruttarono diverse vulnerabilità e riuscirono nel loro intento. Nei mesi seguenti OpenAI, Anthropic e Google scoprirono che diversi altri loro modelli sperimentali avevano superato le limitazioni imposte, cercando di ottenere in maniera non autorizzata dati e informazioni da diversi siti, anche istituzionali. La preoccupazione, condivisa dagli stessi responsabili di queste aziende, è che in futuro i modelli più avanzati conducano attacchi informatici magari sfruttando vulnerabilità da poco scoperte, soprattutto quelle dei sistemi che costituiscono l’impalcatura di Internet.
Le società di AI si sono impegnate a sorvegliare meglio i propri modelli con più test, ma al tempo stesso non escludono che possano esserci imprevisti e attacchi non intenzionali. Anthropic, che si sta per quotare in borsa probabilmente con l’offerta pubblica iniziale più grande di sempre, lo ha dovuto scrivere esplicitamente nel proprio prospetto agli investitori: «Se non sviluppati, implementati e gestiti con adeguate misure di sicurezza, supervisione e protezione, i sistemi di intelligenza artificiale sufficientemente avanzati potrebbero rappresentare rischi catastrofici o esistenziali per l’umanità».
La frase è necessaria per rendere espliciti i rischi per gli investitori nell’acquistare le azioni di Anthropic, ma è emblematica di una contraddizione: le stesse aziende che promettono di rendere Internet più sicura grazie all’intelligenza artificiale stanno sviluppando sistemi che, se non adeguatamente controllati, potrebbero contribuire a renderla più fragile.