Rimani aggiornato con WebMasterPoint
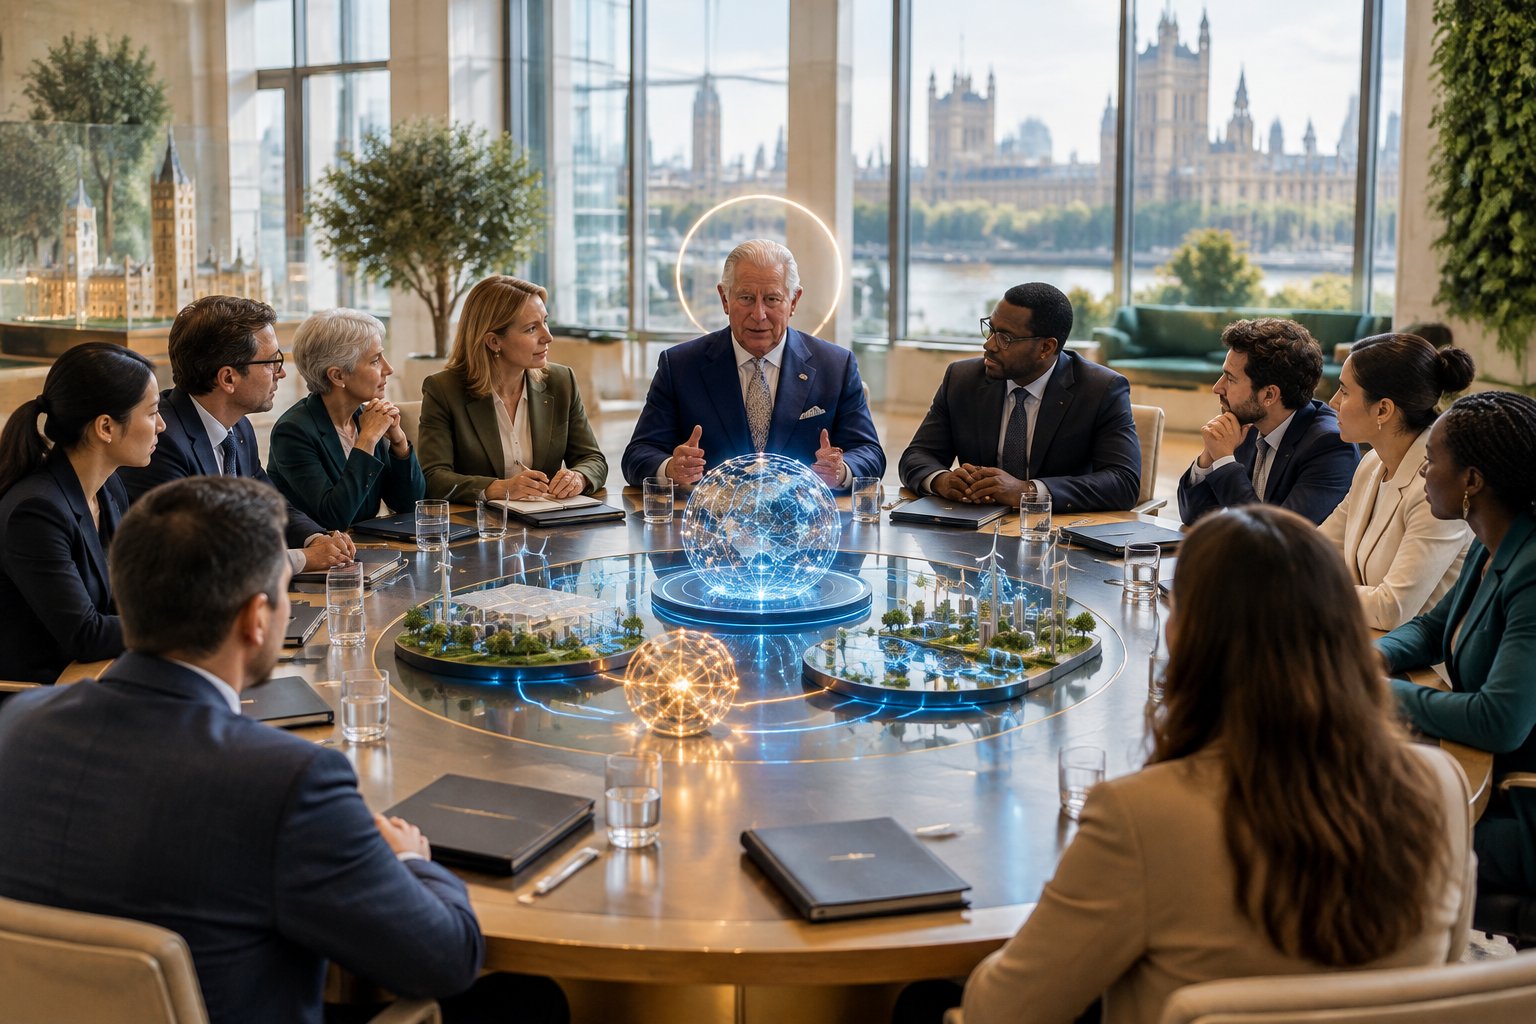
Carlo III porta la sicurezza dell’IA al centro del confronto globale: una possibile carta per valutare i modelli, garantire trasparenza e controllo umano, tra regole britanniche, UE e diplomazia volontaria.
La Sustainable Markets Initiative ha trasformato lintelligenza artificiale in uno dei filoni di lavoro della propria rete privata, che riunisce amministratori delegati, investitori e imprese impegnate nella transizione economica. Liniziativa legata a Carlo III, che laveva avviata quando era ancora principe di Galles. La documentazione pubblica disponibile, per, non parla di una nuova carta reale sulla sicurezza dellIA n di una legge firmata dal sovrano per disciplinarne lo sviluppo.
La differenza non secondaria. Carlo III pu riunire dirigenti industriali, favorire il confronto fra soggetti diversi e sfruttare il prestigio della Corona per accrescere la pressione politica. Non pu prendere il posto del Parlamento britannico, della Commissione europea o delle autorit statunitensi quando si tratta di approvare regole vincolanti. Il punto, allora, il contrasto fra il valore simbolico della monarchia e linfluenza concreta che una rete internazionale di amministratori delegati pu esercitare su standard, investimenti e priorit regolatorie.
Che cosa ha convocato davvero Carlo III
Il sovrano britannico ha raccolto uneredit istituzionale e privata costruita negli anni precedenti intorno alla Sustainable Markets Initiative, nata con lobiettivo di accelerare il passaggio dei mercati verso modelli pi sostenibili. La rete stata pensata come luogo di coordinamento fra imprese, operatori finanziari, governi, istituzioni e organizzazioni internazionali. Non , quindi, un organo legislativo.
Il riferimento pi conosciuto resta la Terra Carta, presentata nel 2021 come quadro per indirizzare il settore privato verso obiettivi riguardanti natura, persone e pianeta. Nel 2023, alla stessa architettura si aggiunta la Astra Carta, rivolta alla sostenibilit delle attivit spaziali.
Nei programmi della Sustainable Markets Initiative, lintelligenza artificiale ha assunto maggiore rilievo nel 2025 e nel 2026. Il tema stato collegato in particolare alla transizione energetica, agli edifici, alle infrastrutture, alla tutela della natura e alla produttivit industriale. questo percorso a spiegare, almeno in parte, perch la rete venga oggi considerata anche uno spazio nel quale affrontare sicurezza e governance dellIA.
Non risulta, per, lesistenza di una carta reale paragonabile a un atto legislativo. La definizione pi precisa quella di piattaforma volontaria di impegno: pu favorire il consenso e orientare i comportamenti, ma non possiede poteri sanzionatori propri.
Perch la sicurezza dellIA diventata urgente
La discussione sulla governance dellintelligenza artificiale si fatta pi pressante con levoluzione dai sistemi capaci di produrre testo o immagini agli agenti che utilizzano strumenti digitali, seguono istruzioni articolate e portano avanti attivit per periodi prolungati.
Nel 2026 il governo del Regno Unito ha segnalato che i modelli pi avanzati sono diventati gradualmente pi efficaci nel completare compiti informatici complessi. Il timore non riguarda pi soltanto lerrore contenuto in una singola risposta. Riguarda la possibilit che un sistema autonomo eluda i controlli, raggiunga risorse non autorizzate o svolga azioni che loperatore umano non aveva previsto.
Per questo la sicurezza non pu essere ridotta alla correttezza delle risposte generate. Comprende almeno quattro piani distinti:
- la valutazione delle capacit prima della distribuzione commerciale;
- la difesa dellinfrastruttura, dei dati e degli strumenti collegati al modello;
- il controllo delle azioni svolte dai sistemi autonomi;
- la ricostruzione delle responsabilit e dei danni dopo un incidente.
Il problema supera i confini nazionali. Un modello pu essere sviluppato in un Paese, addestrato utilizzando dati raccolti in pi aree geografiche e reso disponibile a utenti distribuiti nel mondo. Una singola impresa cos in grado di incidere su mercati e servizi pubblici anche molto lontani dal luogo in cui ha la propria sede.
Il peso della Sustainable Markets Initiative
La Sustainable Markets Initiative non unautorit pubblica e non dispone degli strumenti che appartengono a un regolatore. Il suo peso nasce dalla capacit di mettere in relazione imprese di comparti differenti: energia, infrastrutture, costruzioni, finanza, assicurazioni, trasporti, tecnologia e beni di consumo.
La rete viene descritta come formata da oltre 500 amministratori delegati o leader aziendali. Quel dato, per, richiede una lettura prudente. Pu rappresentare lampiezza complessiva della comunit coinvolta e non il numero di imprese che hanno sottoscritto una determinata carta sullintelligenza artificiale.
Confondere i due elementi significherebbe trasformare una rete di relazioni in un elenco di firmatari. Per capire la portata reale di uneventuale iniziativa dedicata allIA occorrerebbero almeno tre informazioni separate:
- quante aziende hanno aderito formalmente;
- quanti modelli o servizi sono coperti da impegni verificabili;
- quanti Paesi e quante istituzioni partecipano ai meccanismi di controllo.
La forza della SMI il collegamento fra lintelligenza artificiale e scelte economiche immediatamente applicabili. Un gruppo di imprese potrebbe fissare requisiti comuni per i fornitori tecnologici, chiedere la documentazione relativa ai test di sicurezza oppure inserire criteri di trasparenza nelle gare dappalto. Una simile pressione del mercato pu precedere la legge. Non la rimpiazza.
Gli obiettivi possibili di una carta sullIA
Una carta volontaria sulla sicurezza dellintelligenza artificiale avrebbe una funzione concreta soltanto se contenesse impegni chiari, misurabili e utilizzabili in pi settori. Espressioni generiche sulla fiducia o sullinnovazione responsabile avrebbero unutilit comunicativa, ma da sole non ridurrebbero i rischi.
Gli obiettivi potrebbero essere ricondotti a cinque aree:
- valutazione preventiva dei modelli pi potenti prima della loro pubblicazione;
- individuazione dei rischi per la cybersecurity, la privacy, la salute e la sicurezza nazionale;
- trasparenza sulle capacit, sui limiti e sugli incidenti dei sistemi;
- mantenimento della responsabilit umana per le decisioni ad alto impatto;
- cooperazione internazionale sui test, sugli standard e sulla gestione delle emergenze.
La carta dovrebbe poi distinguere fra modelli generalisti, sistemi inseriti in infrastrutture critiche e applicazioni con rischi ridotti. Una procedura identica per un assistente destinato alla produttivit e per un agente che opera dentro una rete energetica sarebbe sproporzionata nel primo caso e troppo debole nel secondo.
Valutare i modelli prima del rilascio
La valutazione dei modelli il passaggio in cui un impegno politico pu tradursi in una prassi tecnica. Prima della distribuzione, i laboratori dovrebbero condurre verifiche interne ed esterne, calibrate sulle capacit effettive del sistema.
I test possono riguardare la generazione di codice dannoso, laiuto a operazioni biologiche pericolose, la manipolazione degli utenti e la protezione dei dati. Dovrebbero esaminare anche lelusione dei controlli e la capacit del modello di mantenere un comportamento coerente quando riceve istruzioni in conflitto fra loro.
Un singolo voto non restituirebbe la complessit del risultato. Un modello pu comportarsi in modo sicuro in un determinato ambito e presentare rischi elevati in un altro. La documentazione dovrebbe specificare:
- quali test sono stati condotti;
- quali versioni del modello sono state sottoposte a verifica;
- quali soglie di rischio sono state utilizzate;
- quali limitazioni restano irrisolte;
- chi ha autorizzato il rilascio.
Un impianto di questo tipo permetterebbe di confrontare le dichiarazioni delle imprese con riscontri tecnici. In assenza di metodi comuni, ogni azienda libera di stabilire che cosa significhi sicuro, e il controllo indipendente diventa assai pi difficile.
Trasparenza senza divulgare segreti industriali
Essere trasparenti non significa necessariamente rendere pubblico il codice sorgente, pubblicare i pesi del modello o diffondere ogni informazione relativa alladdestramento. Alcuni dettagli possono riguardare la propriet intellettuale; altri potrebbero facilitare luso improprio del sistema.
Esiste per una fascia di informazioni che dovrebbe essere accessibile ai regolatori, ai clienti e agli organismi incaricati dei controlli. Vi rientrano luso previsto, le capacit conosciute, i limiti, i dati impiegati per la valutazione, gli incidenti registrati e le misure adottate per contenere il rischio.
Un impegno credibile dovrebbe comprendere rapporti periodici sugli incidenti. Il superamento dei test iniziali non basta a considerare un modello sicuro: nuove versioni, strumenti aggiuntivi e contesti dimpiego differenti possono modificarne il profilo di rischio.
La pubblicazione di indicatori confrontabili aiuterebbe chi acquista questi servizi. Unazienda potrebbe giudicare un fornitore guardando alle prestazioni e al prezzo, ma anche alla qualit del sistema di gestione del rischio che il fornitore ha predisposto.
Responsabilit e controllo umano
La responsabilit rimane una formula vuota se non viene associata a persone e funzioni determinate. Una carta internazionale dovrebbe chiarire chi risponde delle decisioni prese dal modello, chi autorizza laccesso agli strumenti esterni e chi ha il potere di sospendere il sistema.
La supervisione umana non consiste nel lasciare un dipendente davanti a uno schermo mentre lagente procede. Lintervento deve essere effettivo: la persona incaricata deve poter capire che cosa sta accadendo e fermare lazione prima che produca effetti irreversibili.
Per i sistemi ad alto impatto si potrebbero prevedere:
- restrizioni alle autorizzazioni attribuite al modello;
- registri delle operazioni eseguite;
- approvazione umana per le attivit sensibili;
- procedure per larresto e il ripristino;
- comunicazione degli incidenti alle autorit competenti.
La responsabilit dovrebbe seguire lintera filiera: sviluppatore, fornitore dellinfrastruttura, integratore e utilizzatore finale. Il fatto che un modello passi attraverso pi intermediari non pu creare uno spazio privo di responsabili.
Chi sono i soggetti realmente coinvolti
La Sustainable Markets Initiative riunisce imprese e dirigenti appartenenti a settori differenti. Il Royal Household, invece, rappresenta listituzione che sostiene le attivit pubbliche del sovrano. Sono due livelli distinti.
La Corona mette a disposizione visibilit, accesso e capacit di convocazione. La SMI organizza tavoli di lavoro e partenariati fra soggetti economici. Le scelte normative spettano al governo e al Parlamento; lapplicazione delle regole affidata alle autorit competenti nei singoli mercati.
Per lintelligenza artificiale, i soggetti da esaminare sarebbero almeno i seguenti:
- le aziende che sviluppano modelli generalisti e sistemi avanzati;
- i fornitori di infrastrutture cloud e di semiconduttori;
- le imprese che inseriscono lIA nei settori dellenergia, della finanza, della sanit e della difesa;
- i governi e le autorit di regolazione;
- gli organismi internazionali che definiscono standard tecnici;
- universit, laboratori indipendenti e organizzazioni della societ civile.
Un elenco di nomi sarebbe significativo soltanto se accompagnato dallimpegno assunto da ciascun soggetto. La partecipazione di un amministratore delegato a una riunione non equivale alla firma di una carta. Allo stesso modo, lappartenenza alla SMI non prova ladesione a uno specifico programma sulla sicurezza dellIA.
Il rapporto con le regole britanniche
Il Regno Unito ha scelto una strada diversa da quella dellUnione europea. Non ha introdotto subito una legge generale sullintelligenza artificiale; ha preferito distribuire principi e responsabilit fra i regolatori gi esistenti, sostenendo nel frattempo attivit di ricerca e valutazione sui modelli avanzati.
Nel 2026 il governo britannico ha indicato la necessit di aumentare la capacit di testare, proteggere e controllare sistemi dotati di unautonomia crescente. Sono stati annunciati investimenti pubblici per programmi dedicati alla biosecurity dellIA e alla risposta agli incidenti causati da agenti software.
In questo quadro, una carta sostenuta da Carlo III potrebbe collegare il settore privato alle istituzioni, soprattutto mentre si attendono interventi legislativi pi mirati. Non potrebbe per modificare gli obblighi gi in vigore sulla protezione dei dati, sulla cybersecurity, sulla concorrenza, sulla responsabilit civile o sulla sicurezza dei prodotti.
Il confronto con lUnione europea
LUnione europea dispone di un impianto pi definito grazie allArtificial Intelligence Act. Il regolamento classifica i sistemi in base al livello di rischio e stabilisce obblighi diversi in funzione delluso e della tecnologia.
Il quadro europeo vieta alcune pratiche, introduce requisiti per i sistemi ad alto rischio e impone obblighi di trasparenza per applicazioni specifiche. Anche i modelli di intelligenza artificiale destinati a finalit generali sono soggetti a doveri aggiuntivi, soprattutto quando possiedono capacit elevate e un impatto sistemico.
Una carta privata potrebbe spingere le imprese ad adottare in anticipo procedure compatibili con il diritto europeo. Non sostituirebbe, per, gli adempimenti richiesti alle aziende che operano nel mercato dellUnione.
La distinzione fra i tre strumenti precisa:
| Carta volontaria | Impegni sottoscritti dalle organizzazioni, senza sanzioni pubbliche automatiche. |
| Regolamento europeo | Obblighi giuridici applicabili ai soggetti che rientrano nel suo campo di applicazione. |
| Standard tecnici | Procedure e criteri condivisi che possono aiutare a dimostrare la conformit e a svolgere le verifiche. |
Stati Uniti e organismi internazionali
Negli Stati Uniti la governance dellIA si formata attraverso ordini esecutivi, linee guida, iniziative federali e norme approvate dai singoli Stati. Il risultato meno uniforme rispetto al modello europeo e attribuisce un ruolo rilevante alla ricerca sulla sicurezza, alle agenzie pubbliche e agli impegni presi direttamente dalle aziende.
Il Regno Unito ha cercato di collocarsi fra limpostazione regolatoria europea e lapproccio pi favorevole allinnovazione diffuso negli Stati Uniti. La cooperazione internazionale sui test dei modelli e sulla cybersecurity diventata una componente importante della sua strategia.
Il confronto multilaterale coinvolge Nazioni Unite, Organizzazione per la cooperazione e lo sviluppo economico, G7, G20, International Organization for Standardization e altri organismi tecnici. Queste sedi possono aiutare a stabilire una terminologia comune, metodi per valutare i modelli e criteri per affrontare gli incidenti.
Una carta sostenuta dalla rete collegata a Carlo III avrebbe maggiore influenza se si integrasse con questi percorsi. Un documento separato, privo di definizioni condivise e di collegamenti con i regolatori, rischierebbe invece di aggiungere un ulteriore insieme di principi non coordinati.
Come misurare adesioni e risultati
Il numero di amministratori delegati presenti a una riunione non basta per giudicare il risultato. La visibilit di un evento dice qualcosa sulla capacit diplomatica delliniziativa; non dimostra che le garanzie funzionino.
Gli indicatori pi informativi sarebbero:
- il numero delle aziende firmatarie, distinguendo fra membri e sostenitori;
- il numero dei modelli sottoposti a valutazioni indipendenti;
- la quota di sistemi coperti da rapporti sugli incidenti;
- il tempo medio che intercorre fra la scoperta di una vulnerabilit e la sua comunicazione;
- il numero dei Paesi che riconoscono procedure comuni;
- la presenza di audit esterni e la pubblicazione dei relativi risultati;
- scadenze definite per mettere in pratica gli impegni.
Se una carta non assegna responsabilit, non stabilisce tempi e non indica metodi di verifica, il totale delle adesioni resta soprattutto un dato comunicativo. Cinquecento leader possono testimoniare ampiezza e influenza, ma non dimostrano che altrettante organizzazioni abbiano cambiato i propri processi per sviluppare o acquistare sistemi di IA.
Il limite della diplomazia volontaria
Gli impegni volontari possono essere utili quando la tecnologia procede pi rapidamente delle leggi. Servono a costruire un linguaggio condiviso e a diffondere pratiche comuni; possono anche spingere le imprese ad adottare standard prima che diventino obbligatori.
Hanno, per, tre limiti strutturali. Manca anzitutto un sistema automatico di sanzioni. Poi c la scelta degli impegni: le aziende possono sottoscrivere i principi meno onerosi e rinviare quelli che richiedono investimenti pi elevati. Resta infine la difficolt di controllare dichiarazioni tecniche complesse senza accesso ai dati e senza valutatori indipendenti.
La credibilit della carta dipenderebbe perci dalla capacit di trasformare i principi in procedure documentate. Unazienda dovrebbe poter provare di avere testato il modello, corretto i difetti rilevati, limitato gli accessi e preparato una risposta agli incidenti.
Servirebbe anche un meccanismo di aggiornamento. Un documento scritto pensando a modelli statici pu diventare in breve tempo inadeguato quando gli agenti acquistano nuove capacit operative.
La strategia britannica dietro la Corona
Il coinvolgimento di Carlo III risponde a una logica politica oltre che istituzionale. Il Regno Unito non il principale centro mondiale per quantit di modelli commerciali sviluppati, ma dispone di universit, laboratori dedicati alla sicurezza, servizi finanziari, imprese tecnologiche e una lunga esperienza nella diplomazia internazionale.
La monarchia pu esercitare uninfluenza diversa da quella del governo. Non approva le norme e non dirige le autorit di vigilanza. Pu per portare allo stesso tavolo imprese concorrenti, governi con priorit differenti e organizzazioni attive in settori lontani fra loro.
La Sustainable Markets Initiative fornisce linfrastruttura privata per questo lavoro. Il legame con la Terra Carta e con la Astra Carta permette di inserire lIA in una discussione pi ampia, che comprende energia, infrastrutture, ambiente e trasformazione economica.
La scelta espone anche la Corona a un rischio reputazionale. Se liniziativa venisse descritta come una forma di regolazione dellintelligenza artificiale senza produrre obblighi controllabili, aumenterebbe la confusione sul potere effettivo del sovrano e sul significato delle adesioni aziendali.
Dal simbolo agli standard verificabili
Una carta volontaria sulla sicurezza dellIA avrebbe valore solo se trasformasse i principi in obblighi operativi verificabili. Il documento dovrebbe indicare:
- quali modelli e applicazioni rientrano nellimpegno;
- quali test devono essere completati prima del rilascio;
- chi autorizza limpiego e chi pu sospenderlo;
- come vengono registrati, comunicati e analizzati gli incidenti;
- quali audit indipendenti e scadenze consentono di controllare i progressi.
Questi elementi permetterebbero di distinguere una dichiarazione sostenuta dalla Corona da uno standard operativo adottato dalle imprese. La SMI potrebbe accelerare il coordinamento tra aziende, investitori e istituzioni, ma la regolazione vincolante resterebbe di competenza dei legislatori e delle autorit pubbliche.