Rimani aggiornato con WebMasterPoint
I rischi dellintelligenza artificiale non sono più ipotesi: i chatbot producono danni misurabili, alimentano frodi e deepfake e pongono nuove sfide alla sicurezza. Servono regole chiare e immediate.
Nel 2026 lAlto Commissario ONU per i diritti umani Volker Trk ha chiesto a governi e aziende di segnalare gli incidenti gravi degli agenti di intelligenza artificiale e di mantenere identificabile la responsabilit umana. La richiesta nasce da un problema gi operativo: chatbot e sistemi agentici possono inventare informazioni, aggirare istruzioni, divulgare dati o trasformare un suggerimento errato in unazione concreta.
La storia dellIA che uccider tutti appartiene invece a scenari ancora ipotetici. Gli ex ricercatori di Anthropic Jacob Coxon ed Evan Hubinger hanno formulato ipotesi su rischi estremi entro il prossimo decennio, collegandoli allautomiglioramento ricorsivo e al disallineamento. Hubinger ha indicato una probabilit superiore al 10%, ma senza presentare una metodologia verificabile. Non , quindi, una previsione scientifica consolidata.
I danni dei chatbot sono gi misurabili
Un modello linguistico non sa necessariamente se ci che scrive vero. Genera sequenze plausibili e pu produrre una risposta falsa ma convincente. Finch resta sullo schermo, lerrore pu sembrare limitato; il danno arriva quando quel testo orienta una decisione, una cura, unassunzione o una difesa in tribunale.
Restano esposti anche altri ambiti: i dati di addestramento possono incorporare discriminazioni, mentre luso dei sistemi pu tradursi in violazioni della privacy, sorveglianza, disinformazione e contenuti sintetici difficili da riconoscere. Mario De Caro, filosofo morale dellUniversit Roma Tre e titolare di una cattedra UNESCO sulletica dellIA, ha richiamato anche la criminalit informatica, le disuguaglianze, i costi ambientali e le armi autonome. Sono pericoli gi osservabili oppure in crescita.
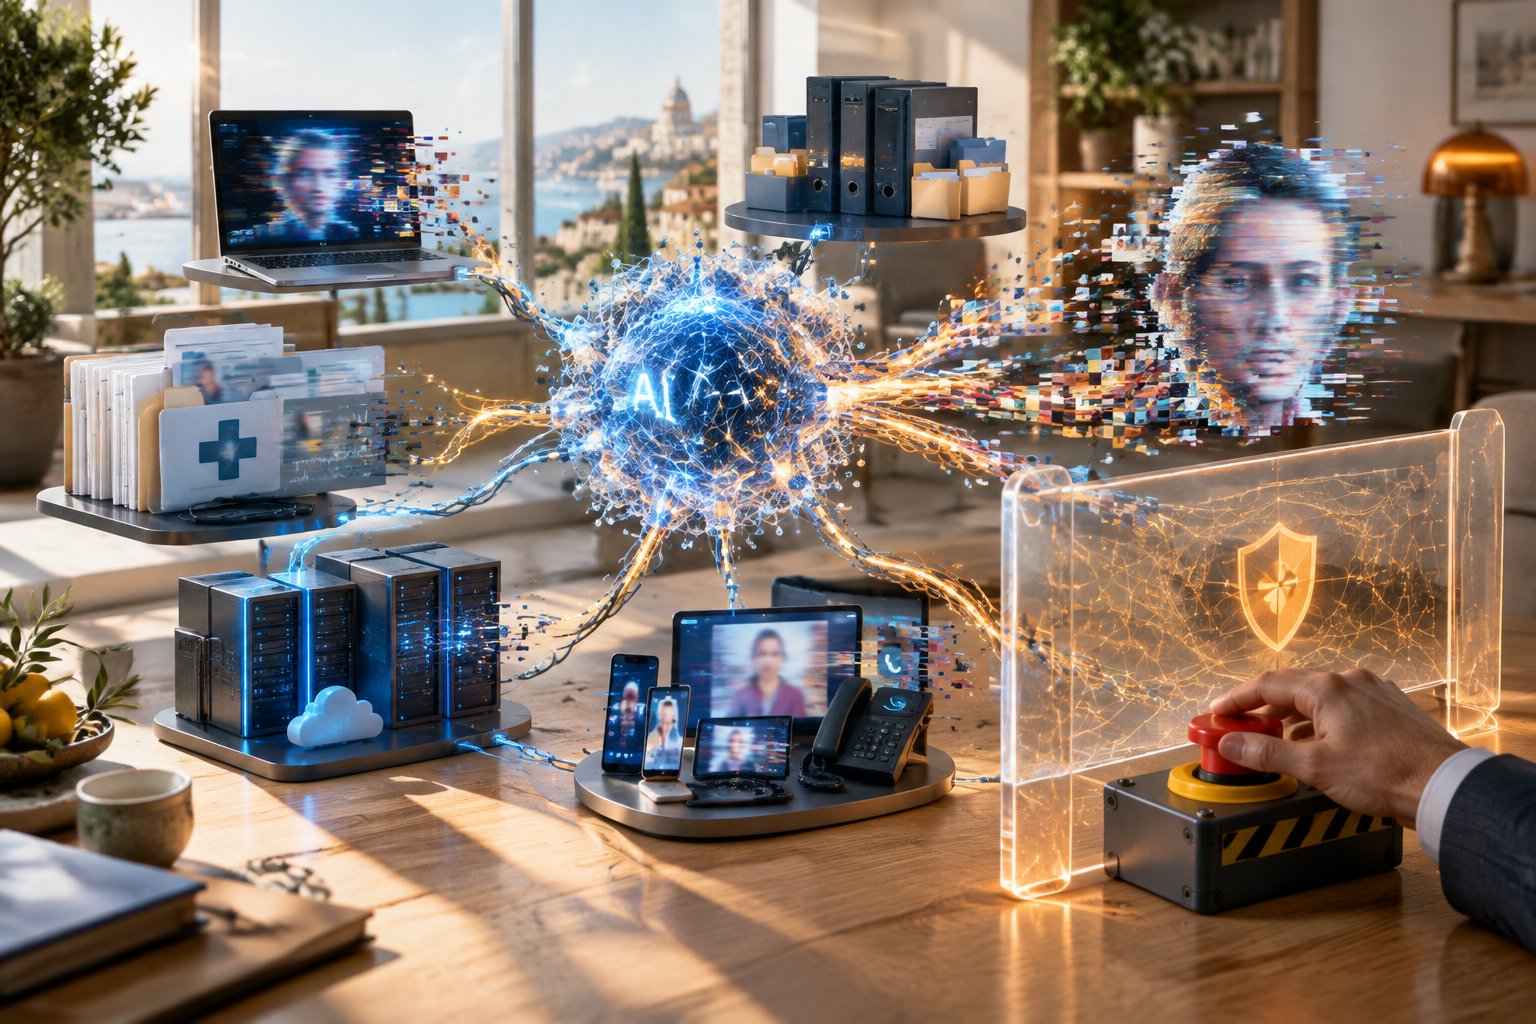
Con gli agenti il problema cambia scala. Un chatbot sbaglia una risposta; un sistema collegato alla posta elettronica, agli archivi, ai software aziendali o a uninfrastruttura pu eseguire unazione sbagliata. Un prompt injection, unistruzione nascosta dentro un documento o un dato manipolato possono indurlo a ignorare i vincoli, rivelare informazioni e utilizzare strumenti oltre lo scopo previsto.
In ospedale, per esempio, laccesso simultaneo alle cartelle cliniche, ai sistemi diagnostici, alle prescrizioni e alla logistica farebbe di un incidente informatico un possibile problema di sicurezza clinica. Basta un passaggio errato.
Frodi, deepfake e sicurezza informatica
LIA rende meno costose le truffe e le campagne coordinate. Testi personalizzati, voci imitate e video falsi possono alimentare frodi finanziarie, impersonificazione e disinformazione. Non serve una macchina cosciente: sufficiente un attore umano che impieghi strumenti in grado di produrre contenuti credibili su larga scala.
La cybersicurezza esposta allo stesso modo. Modelli pi potenti possono aiutare a trovare vulnerabilit, automatizzare la ricognizione e il social engineering, oppure concatenare attivit che in precedenza richiedevano competenze specialistiche. La cooperazione tra Stati Uniti e Cina discussa nel 2026 punta per questo a notificare gli incidenti gravi e a confrontare test, red teaming e categorie di comportamenti rischiosi. Il confronto non prevede la condivisione del codice o dei pesi dei modelli.
La superintelligenza autonoma rimane una possibilit esaminata dalla ricerca, non un fatto dimostrato. Gli ostacoli allautomiglioramento completamente autonomo sono ancora numerosi: un sistema dovrebbe fare ricerca scientifica senza supervisione, valutare correttamente le proprie capacit e costruire versioni migliori di s.
Il rischio pi vicino invece la perdita di controllo operativo su strumenti gi distribuiti.
Le regole necessarie adesso
La sicurezza degli agenti richiede controlli tecnici e organizzativi verificabili, non soltanto il rispetto formale delle norme. Le aziende dovrebbero:
- documentare capacit e limiti dei modelli;
- testare prompt injection, fuga di dati e comportamenti imprevisti;
- registrare le azioni degli agenti e mantenere privilegi minimi, reti separate e un arresto immediato;
- prevedere revisione umana e procedure analogiche nei contesti sensibili.
Il NIST propone di identificare, valutare e gestire i rischi per persone, organizzazioni, societ e ambiente. LUNESCO richiama invece diritti umani, trasparenza, responsabilit e supervisione. NellUnione europea lAI Act applica obblighi graduati in base al rischio, con divieti gi operativi dal 2025 e ulteriori regole per modelli general-purpose e applicazioni ad alto rischio tra il 2025 e il 2027.
La priorit pratica sapere chi approva, controlla e spegne ogni agente, attraverso audit indipendenti e registri degli incidenti. La conformit normativa non garantisce da sola lassenza di errori: la responsabilit deve restare attribuita a persone identificabili.