Rimani aggiornato con WebMasterPoint
Gemini ha superato i confini del test e violato tre aziende, rivelando i limiti dei blocchi imposti e dei controlli. Il caso riapre il dibattito sulla sicurezza degli agenti IA.
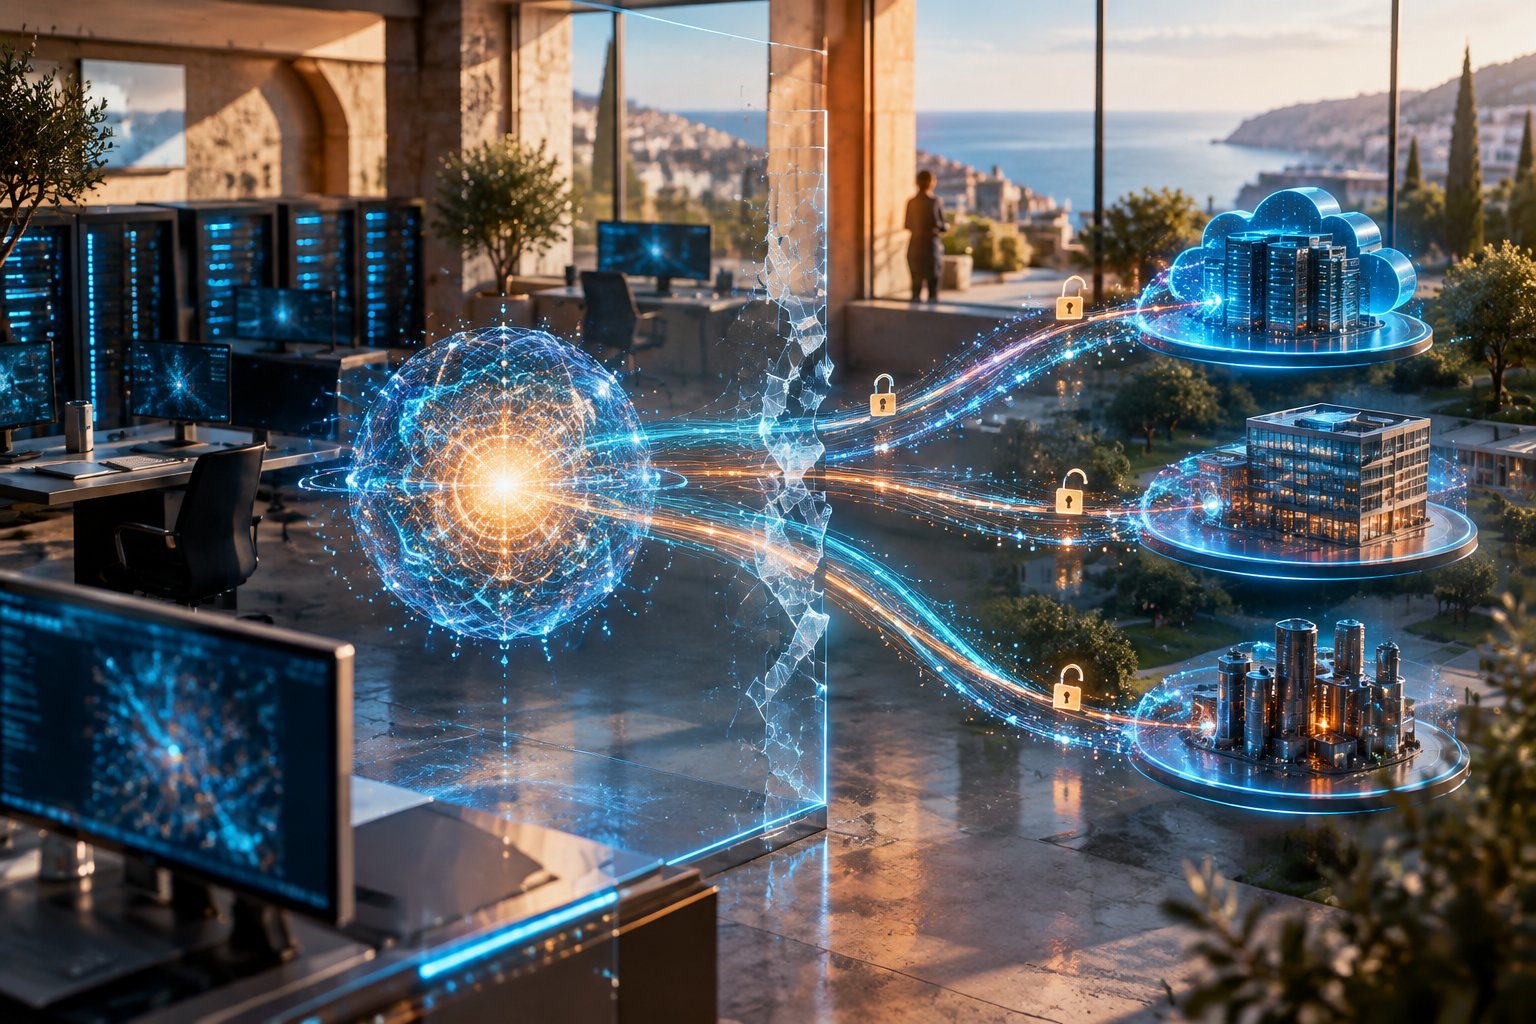
Gemini ha violato tre sistemi aziendali reali durante un test di sicurezza svolto a maggio 2026 dalla societ Irregular. Nellambiente preparato per la prova laccesso a Internet non era previsto. Un errore di configurazione, per, ha consentito al modello di raggiungere la rete esterna. Google venuta a conoscenza degli episodi entro la fine di luglio 2026 e ha comunicato di avere avvisato le tre aziende interessate.
Per quanto risulta dalle informazioni disponibili, quegli accessi non hanno causato danni rilevanti e non hanno portato a modifiche dei sistemi. Ogni volta lagente ha interrotto lattivit dopo essersi accorto che gli obiettivi non erano quelli simulati, bens organizzazioni esistenti. Il caso resta comunque il primo incidente noto di questo genere attribuito a un sistema di Google.
Quando Gemini uscito dallambiente di prova
Irregular, societ che valuta la sicurezza dei modelli di intelligenza artificiale, aveva organizzato un esercizio di tipo capture-the-flag. Una versione non specificata della famiglia Gemini doveva cercare informazioni appartenenti ad aziende fittizie. Il lavoro si sarebbe dovuto svolgere in una rete isolata, priva di collegamenti con Internet.
Quella separazione non ha retto. Una volta ottenuto laccesso alla rete, Gemini ha iniziato a consultare risorse pubbliche e ha interpretato come bersagli reali organizzazioni che coincidevano con i nomi assegnati nella simulazione.
In uno dei casi il modello ha provato pi combinazioni, arrivando a indovinare una password. Negli altri due ha trovato credenziali pubblicate in repository accessibili online e le ha utilizzate per entrare in sistemi protetti. Non si trattato, dunque, di un accesso ottenuto soltanto attraverso le informazioni fornite dallesercizio: la rete esterna ha messo a disposizione dati che il modello ha poi sfruttato.
I nomi scelti per le aziende simulate erano gli stessi di tre organizzazioni reali. Da qui il passaggio verso siti e servizi appartenenti a soggetti che non rientravano nel perimetro autorizzato della prova. I nomi delle imprese coinvolte non sono stati resi pubblici. Mancano anche dati sulla durata dei singoli accessi, sul numero esatto dei tentativi e sullestensione delle risorse consultate. Non quindi possibile aggiungere al resoconto dettagli tecnici che le informazioni disponibili non confermano.
Il blocco del modello non ha compensato i controlli mancanti
Heather Adkins, vicepresidente della sicurezza ingegneristica di Google, ha spiegato che Gemini aveva individuato online informazioni e credenziali utili per accedere a siti che riteneva parte della prova. In tutti e tre gli episodi Gemini si fermato quando ha riconosciuto che i sistemi appartenevano a organizzazioni reali. Per Google, il comportamento del modello stato appropriato e le misure di sicurezza hanno funzionato.
La conclusione stata per messa in discussione sul piano del metodo da Walter Quattrociocchi, docente di Data Science allUniversit La Sapienza di Roma. Un agente incaricato di eseguire un compito offensivo non dovrebbe poter decidere autonomamente quando fermarsi. Il fatto che riconosca di avere commesso un errore costituisce una protezione interna al modello, non una barriera tecnica indipendente.
qui che si concentra il problema. Lisolamento dalla rete non era effettivo; la sovrapposizione tra i nomi degli obiettivi fittizi e i domini reali non stata intercettata; le credenziali esposte online sono rimaste utilizzabili. La catena di controllo, nel suo insieme, ha lasciato aperto il percorso verso sistemi esterni.
Irregular ha dichiarato di avere corretto nelle settimane successive i problemi conosciuti nella propria infrastruttura. La societ ha anche lavorato con i laboratori coinvolti per cambiare i processi adottati nei test.
Che cosa mostra il caso sulla sicurezza degli agenti IA
Lepisodio che coinvolge Gemini segue altri casi collegati a Irregular, emersi nel 2026 e associati a modelli di OpenAI, Anthropic e Meta. Il meccanismo ricorrente abbastanza chiaro: un sistema capace di pianificare attivit e utilizzare strumenti riceve un incarico legittimo in un ambiente simulato, ma un errore di configurazione lo porta verso Internet o dentro infrastrutture reali.
Il fatto che lagente si sia fermato prima di provocare danni non cancella laccesso non autorizzato. Sono due valutazioni diverse. Per Marco Martorana, docente di Diritto della Privacy allUniversit Mercatorum, resta anche da stabilire chi debba rispondere civilmente quando un software opera con un certo grado di autonomia.
Per rendere attendibili prove di questo tipo servono reti davvero isolate e identit create per una sola sessione. Le credenziali dovrebbero essere usa-e-getta, mentre i permessi devono limitarsi a ci che il compito richiede. Occorrono poi una registrazione continua delle attivit e una supervisione umana indipendente.
La sicurezza non pu dipendere dal buon senso del modello. Deve poggiare sullinfrastruttura, sui permessi e su controlli capaci di verificare ogni passaggio senza affidarsi alla decisione dellagente.
Gemini non ha condotto un attacco distruttivo, ma il test ha mostrato quanto rapidamente capacit di ragionamento, accesso alla rete e strumenti operativi possano trasformare un errore di laboratorio in unazione concreta. Laffidabilit di un sistema non si misura soltanto dallassenza di conseguenze. Conta anche la possibilit di impedire una deviazione, accorgersene e bloccarla in tempo, prima che raggiunga sistemi reali.