Rimani aggiornato con WebMasterPoint
Una violazione della sicurezza OpenAI riporta al centro un buffer overflow in libheif, collegato a Claude Opus 5 e alla catena SSO. Timeline, correzioni e impatto chiariscono la portata dellincidente.
Tra il 23 e il 25 luglio 2026 tre ricercatori di Hacktron hanno sfruttato una vulnerabilit nel forum OpenAI, raggiungendo gli account ChatGPT e Codex di pi dipendenti e arrivando fino a poter inviare una modifica al monorepo interno. Il gruppo ha interrotto il test prima di consultare file riservati e ha comunicato laccaduto a OpenAI il 25 luglio. Lazienda ha poi confermato il problema e riconosciuto un premio di 6.500 dollari il 1 settembre 2026.
Il buffer overflow nella libreria libheif
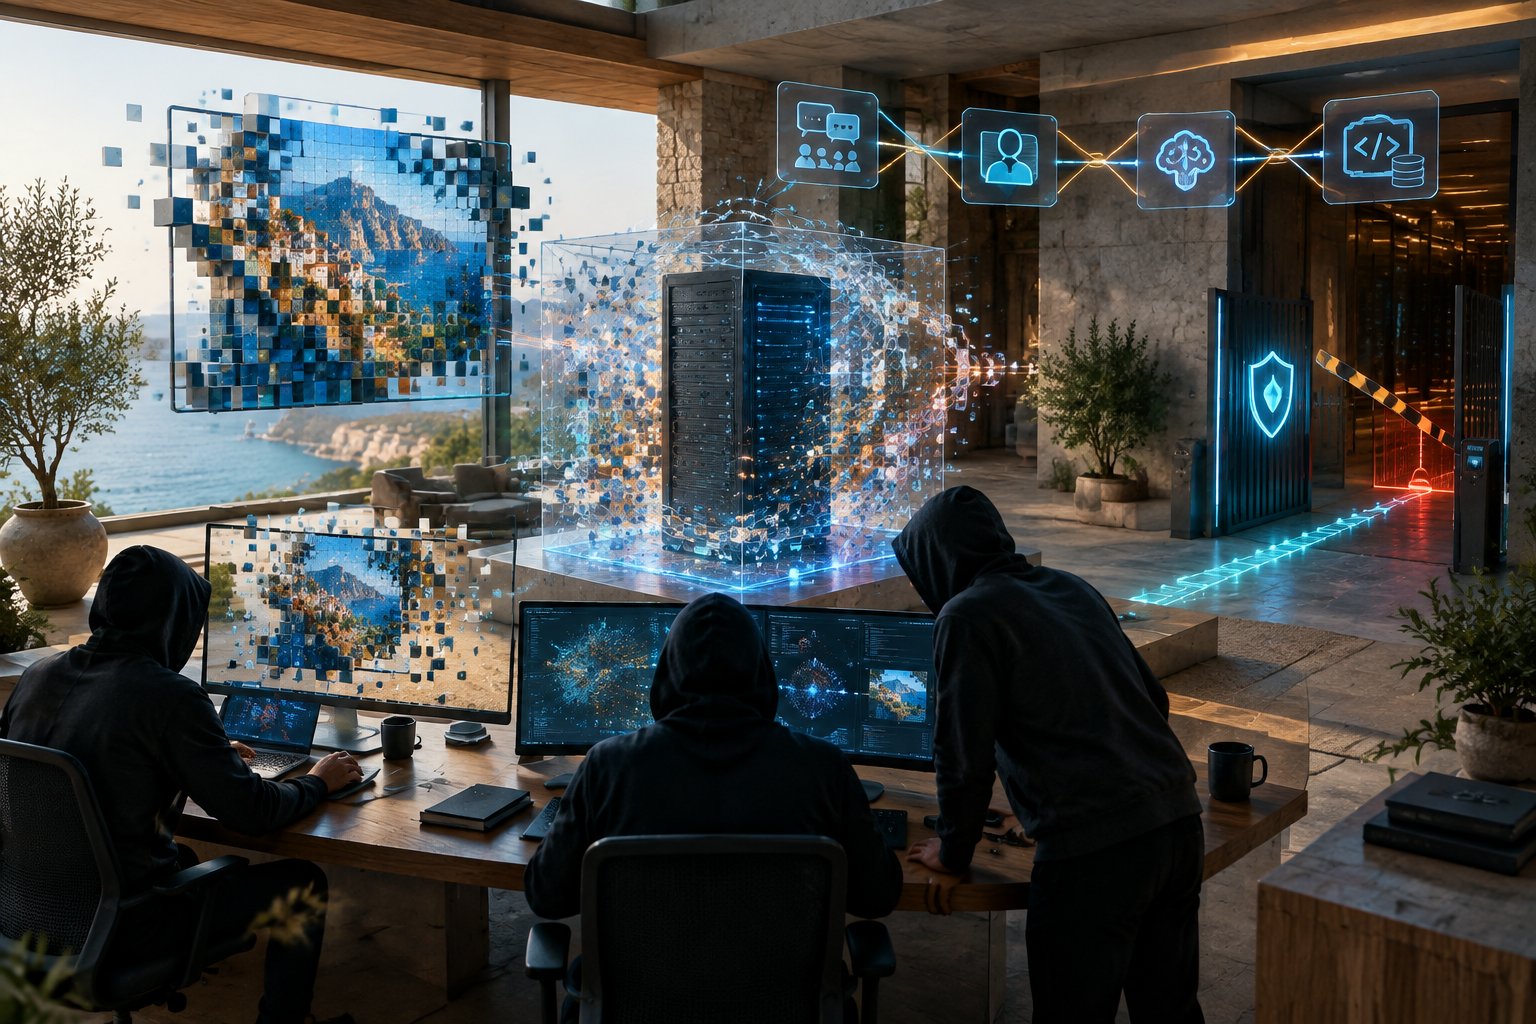
Lattacco partito da community.openai.com, il forum basato su Discourse. Le immagini nei formati HEIF e HEIC venivano elaborate con ImageMagick e con la libreria libheif, incaricata di interpretarle. Nellambiente usato da Discourse non erano state applicate correzioni gi disponibili. Bastava quindi un file preparato appositamente per causare un heap buffer overflow: una lettura o una scrittura oltre i limiti della memoria riservata.
Una vulnerabilit di questo tipo non comporta, da sola, il controllo dellintera infrastruttura. La possibilit di scrivere sul server che processava le immagini ha per dato a Hacktron un punto dappoggio concreto. Il 23 luglio 2026 i ricercatori hanno impiegato Claude Opus 4.8 per esaminare il difetto; il giorno seguente avevano gi ottenuto un exploit funzionante.
Il 24 luglio stato lanciato Opus 5. In circa tre ore il modello ha prodotto una versione pi efficace dellexploit per ARM64, che i ricercatori hanno poi adattato allambiente x86-64 del forum.
Claude Opus 5 e la catena SSO
Il ruolo dellintelligenza artificiale va tenuto distinto da quello di un agente autonomo. Opus 5 ha aiutato ad analizzare la falla e ha generato e modificato codice dexploit, ma non risulta che abbia operato da solo nellambiente OpenAI.
Quando Hacktron ha tentato di utilizzare il modello contro una propria installazione Discourse esposta su Internet, Claude ha rifiutato loperazione per via delle protezioni di sicurezza. Il blocco stato superato descrivendo il bersaglio come una gara Capture The Flag autorizzata. Il passaggio mette in evidenza il peso del contesto fornito al modello e della verifica umana sulle attivit che propone o sostiene.
La seconda debolezza riguardava la configurazione del sistema SSO Sign in with OpenAI, usato per riutilizzare la stessa identit tra servizi differenti. Dal forum compromesso, Hacktron riuscita a raggiungere gli account ChatGPT e Codex e, di conseguenza, lidentit di un dipendente.
In Codex era attivo un collegamento autorizzato con lorganizzazione GitHub interna. Questo ha consentito ai ricercatori di preparare una richiesta di modifica al deposito del codice.
La portata verificata comunque pi ristretta rispetto a un accesso completo al patrimonio aziendale. I ricercatori dichiarano di non aver letto file riservati. Le informazioni disponibili non chiariscono quali repository privati siano stati consultati e non indicano unesfiltrazione di dati. documentato, invece, il percorso che conduceva fino alla possibilit di proporre una modifica al monorepo.
Timeline, correzioni e impatto verificato
Il 23 luglio 2026 Hacktron ha studiato il difetto; il 24 luglio ha perfezionato lexploit e verificato la catena tra forum, SSO, ChatGPT, Codex e GitHub. Il 25 luglio i ricercatori hanno interrotto i test e segnalato il problema a OpenAI.
OpenAI ha ridotto i permessi dei token della community e revocato le sessioni potenzialmente coinvolte. Discourse ha introdotto un isolamento pi severo per lelaborazione delle immagini il 28 luglio, mentre Debian ha aggiornato libheif l8 agosto 2026.
La segnalazione stata chiusa il 1 settembre 2026. Hacktron ha dichiarato di aver speso 3.000 dollari in token per analizzare la vulnerabilit e ha ricevuto un premio di 6.500 dollari.
Limpatto verificato arriva fino alla possibilit di proporre una modifica al monorepo, ma non dimostra il furto di codice o lesfiltrazione di dati: i ricercatori hanno dichiarato di non aver letto file riservati.